

网络安全:按下“我不是机器人”也有危险?一文看清ClickFix运作模式及补救指南
恶意软件检测:即使网址看起来正常,也不代表网站绝对安全!网络安全专家揭发近期流行一种名为“ClickFix”的新型社交工程手法,攻击者会通过植入恶意程序码,利用假冒的验证画面或修复提示,诱导用户自行复制并执行恶意指令。不少人误以为没有下载安装文件便万无一失,却不知不觉间已将电脑的控制权拱手让人!
恶意软件检测:网址看起来正常但仍出现假验证?
ClickFix 是一种诱导用户自行执行恶意指令的手法,即是先用验证身份、修复错误等理由,让你相信必须完成指定操作,才能继续浏览。
攻击者可以把程序码植入原本正常的网站,再以假 Cloudflare、reCAPTCHA 或装置验证画面遮住原有内容,因此即使你一直使用同一个网址,也不能单凭熟悉的网站名称判断弹出的指令可信。
重新整理后验证框消失不能判断为安全
Ohey 的 46,512 个数字代表曾匹配到相关程序码的网站数,并非受害人数。其中在首次发现至少 25 日后,再检查的 17,388 个网站,有 9,660 个仍提供 ClickFix 内容,约占 56%。
更易使人误判的是,同一网站未必向每位访客显示相同画面。Ohey 发现,部分攻击程序会避开已登入网站管理系统的用户,或设定数日内不再向同一访客展示。
因此重新整理后验证框消失,或朋友打开同一页没有见到,不能据此判断刚才的指令安全。
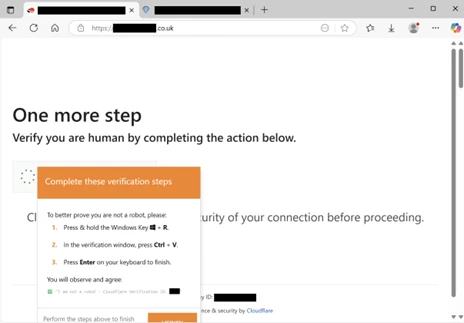
恶意软件检测:没有下载文件纯复制贴上也存有风险?
画面上的勾选框只是起点,按 Ohey 记录,部分假验证页会把指令写入剪贴簿,即电脑暂存复制内容的位置;另一些则在用户勾选验证框时才组合并复制指令。
用户以为自己完成了验证,实际上下一次贴上的内容可能已换成攻击者准备的文字。随后,页面要求用户开启 Windows 的执行窗口,再贴上内容并执行,而这一步已离开网页内的验证操作,变成要求电脑执行命令。
指令可启动 PowerShell——Windows 用来执行指令和自动化工作的工具——再下载及运行恶意程序。部分操作会隐藏窗口,用户未必看见明显的安装过程。
没有手动下载安装文件并不代表没有程序被执行
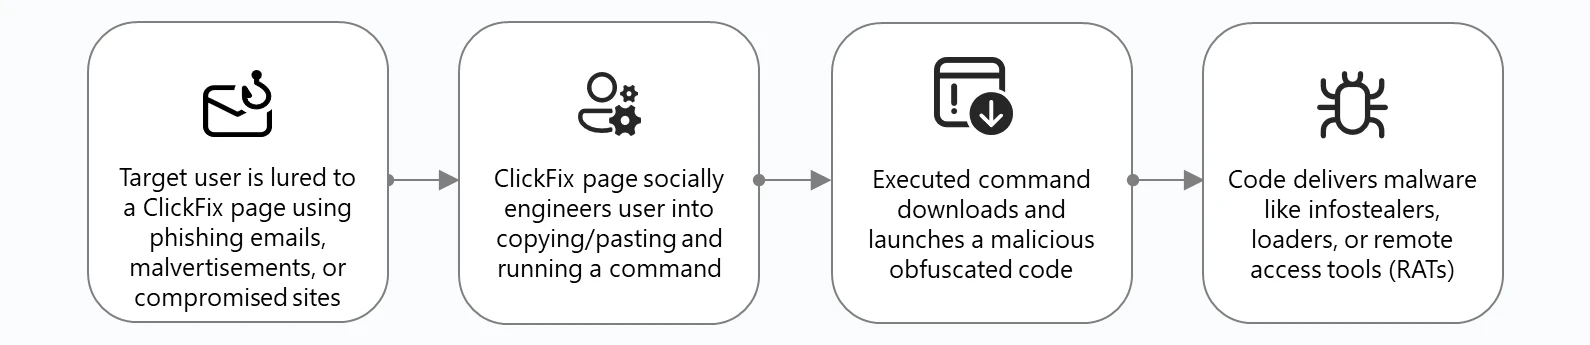
Microsoft 在 2025 年 8 月 21 日发表的研究指出,ClickFix 攻击曾用来投递窃取资料的程序、供攻击者远程操控电脑的工具,以及继续下载其他恶意程序的载入器。没有手动下载安装文件,并不代表没有程序被执行。
不过,单纯看见假验证页、按过勾选框,与已经贴上并执行指令,是不同的暴露程度。不能只因为按过一下,就断定电脑已受感染;判断下一步怎样处理,应先回想自己有没有按照页面指令执行命令。
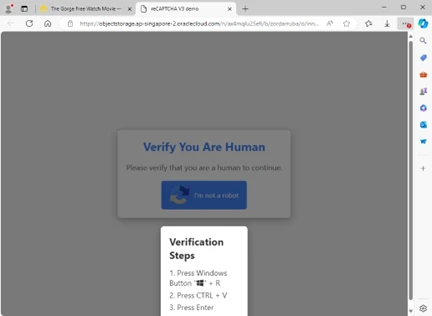
恶意软件检测:换成Word错误/Mac提示如何分辨为同一陷阱?
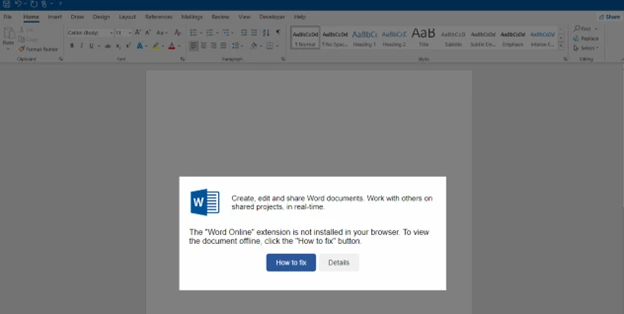
ClickFix 不一定以机器人验证出现,Microsoft 的研究截图亦展示过假 Word Online 页面——画面声称浏览器欠缺扩充功能,并提供 How to fix 按钮,诱使为了查看文件而继续操作。而 Ohey 记录的其他包装还包括浏览器错误、装置验证及蓝画面。
这些画面容易使人照做,是因为要求看起来与眼前问题有关——想开文件,就先修复;想看网站,就先验证。而用户急于返回原本工作,便可能忽略网站为何要自己操作电脑的指令工具。
Mac 亦不是例外,Ohey 及 Microsoft 均记录到针对 macOS 的 ClickFix 手法,诱导用户把指令贴入 Terminal(终端机,即用文字指令操作系统的工具)。
辨识时不能只记住某组 Windows 快捷键,而要留意网站是否要求你执行来历不明的系统指令。
3步处理问题
遇上这类提示,可按实际情况处理:
- 要求开启执行窗口、PowerShell 或 Terminal: 停止操作并关闭可疑页面,不把网页提供的文字贴入这些工具完成验证
- 声称文件或浏览器需要修复: 自行开启原本使用的应用程序查看情况;公司文件则向既有 IT 支持渠道查询,避免沿用弹窗提供的修复步骤
- 浏览器或防毒软件拦截: 不要为了通过验证而关闭保护。Microsoft 建议使用具恶意网站防护的浏览器,并启用防毒软件的云端保护,以协助辨识新出现的威胁
恶意软件检测:已按过验证甚至执行指令可如何补救?
首先分清自己走到哪一步,只看过画面,不等于已完成整条攻击流程;但已执行命令后,关闭浏览器也不能撤回电脑已做过的操作。
| 已做过的操作 | 下一步 |
|---|---|
| 只看见提示,或按过验证框,未贴上执行 | 关闭页面,停止跟随指令。剪贴簿可能有不明内容,不要再把它贴入执行窗口或终端机 |
| 已贴上指令,但尚未执行 | 清除输入栏内容并关闭窗口,不要按 Enter 或确认 |
| 已在 Windows 执行指令 | 使用 Windows 安全性进行完整扫描;如怀疑仍有恶意程序,可使用 Microsoft Defender 离线扫描 |
| 已在 Mac 执行指令,或涉及公司电脑 | 向可信的专业支持或公司 IT 求助,交代操作时间、所见页面及已做过的步骤,让对方评估装置情况 |
Windows用户处理方法
Windows 用户可自行开启 Windows 安全性 -> 病毒与威胁防护 -> 扫描选项 -> 完整扫描。Microsoft 说明,完整扫描会检查装置上的所有文件及程序。
如需进一步检查,可在扫描选项选择 Microsoft Defender Antivirus 离线扫描。它会重新启动电脑,在未载入一般 Windows 环境的情况下扫描,令持续潜伏的恶意程序较难避开。
开始前先储存已开启的文件;完成后,可到 Windows 安全性的保护历程查看结果。
扫描没有发现威胁,不等于保证完全没有感染。如果确定曾执行可疑命令,或装置持续出现异常,应把已做过的操作交给可信支持人员跟进,不要再次按原来页面的修复指令。
资料来源
- Ohey:ClickFix on infected websites: how it works(数据截至于 2026 年 10 月 20 日)
- Microsoft:Think before you ClickFix: Analyzing the ClickFix social engineering technique(2025 年 8 月 21 日)
- Microsoft 支持:Virus and Threat Protection in the Windows Security App
原文:EZONE
港生活社会话题
↓【Chill赏芝麻祭🎁】送您惊喜黑芝麻奖赏✨↓
↓ 一连5星期!约定您一齐捕捉限时抢‼️↓
↓【送戏飞🎬】玩游戏请您睇戏 ↓
 U GO 本週好去處